
Validade da senha local#
A verificação de validade se aplica às senhas locais de usuários e contas. As senhas LDAP/OpenID, as senhas de recursos e os tokens de API não são alterados. A verificação está desativada por padrão.
Configuração da validade#
O administrador da instalação deve definir estes parâmetros no arquivo .env ao lado de docker-compose.yml:
USER_PASSWORD_EXPIRATION_ENABLED=true
USER_PASSWORD_EXPIRATION_DAYS=120
USER_PASSWORD_EXPIRATION_ENABLED— ativa a verificação com o valortrue. O padrão éfalse.USER_PASSWORD_EXPIRATION_DAYS— número inteiro positivo de dias. O padrão é120. Valores vazios, fracionários, zero ou negativos são inválidos. Uma configuração inválida com a política ativada bloqueia o login por senha local até ser corrigida.
Após editar .env, é necessário aplicar a configuração recriando o contêiner da aplicação, por exemplo com docker compose up -d --force-recreate orchestrator no diretório de instalação. Reiniciar um contêiner existente não atualiza suas variáveis de ambiente.
O prazo começa quando a senha é definida ou alterada com sucesso, em UTC. Um dia equivale a 24 horas. Editar outros campos ou tentar alterar a senha sem sucesso não prolonga o prazo. Durante uma atualização, registros existentes sem data de alteração conhecida recebem um prazo completo a partir da migração. Ativar a verificação posteriormente não reinicia o prazo. As sessões existentes continuam até seu encerramento normal. Novos logins, incluindo solicitações com autenticação Basic, verificam a idade da senha.
Exemplo: com 120 dias, uma senha definida em 1º de janeiro às 10:00 UTC de um ano não bissexto é válida até 1º de maio às 10:00 UTC. Para um prazo de 30 dias, substitua 120 por 30 e aplique a configuração. Reduzir o prazo pode expirar senhas antigas imediatamente.
Alteração de uma senha expirada#
Após inserir a senha expirada correta, a tela de login exibe os campos de alteração. O acesso aos dados do Orchestrator só é concedido após concluir a alteração. É necessário ter uma conta local ativa e conhecer a senha atual. Não é necessária permissão para editar outros usuários.
Campos obrigatórios, com os rótulos da interface em inglês:
- "Login" — login da própria conta.
- "Password" — senha atual expirada.
- "New password" — nova senha que atenda aos requisitos configurados de tamanho e complexidade. É proibido reutilizar a senha atual ou qualquer senha usada anteriormente.
- "Confirm new password" — repetição exata da nova senha.
Parâmetros adicionais: nenhum.
Preencha os campos, clique em "Change password" e, após a mensagem de sucesso, entre novamente com a nova senha. "Cancel" retorna ao login normal sem alterar a senha. Em caso de falha, a senha atual e sua data de alteração são preservadas. Após muitas tentativas, aguarde pelo menos um minuto.
Exemplo: training.operator insere a senha atual e recebe um aviso de expiração. Insira o mesmo novo valor nos dois campos de nova senha e clique em "Change password". Após a alteração, entre com a nova senha. A imagem mostra a interface em inglês antes de inserir a nova senha.
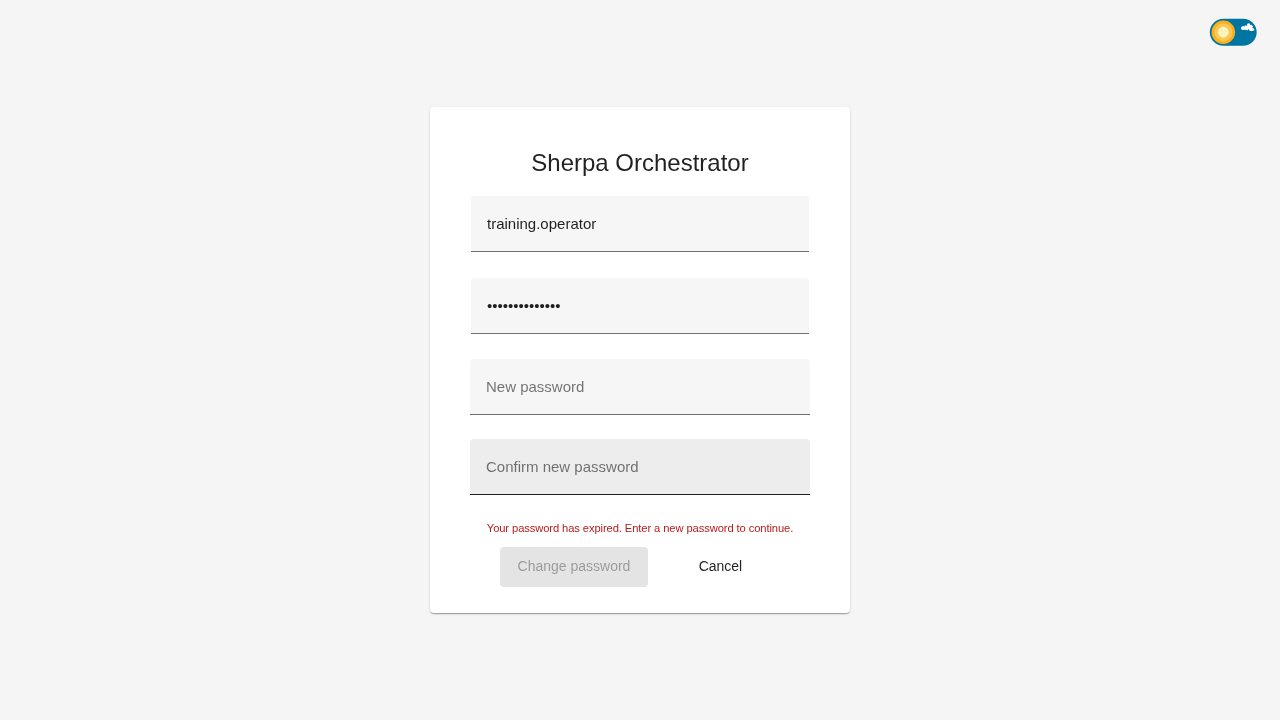
Tela de login: alteração de uma senha local expirada
Recuperação do acesso#
Se a senha atual for desconhecida, um administrador autorizado da conta deve alterá-la. O formulário de senha expirada não substitui a verificação das credenciais atuais.
Se a validade das senhas impedir o acesso de emergência, o administrador da instalação deve definir temporariamente USER_PASSWORD_EXPIRATION_ENABLED=false, aplicar a configuração, alterar a senha pelo procedimento normal e ativar a verificação novamente. Desativar a validade não desativa as verificações de complexidade e histórico.
Exemplo: o administrador corrige um prazo inválido em .env e recria o contêiner da aplicação. Se a verificação foi desativada temporariamente, deve restaurar true após alterar a senha e verificar o login. Não é necessário editar datas no banco de dados.