
Intervalo de alteração de senha#
Para limitar as alterações de senhas locais no Sherpa Orchestrator, o administrador da instalação deve habilitar a verificação do intervalo. Depois de definir ou alterar uma senha com sucesso, a próxima alteração é permitida após 24 horas. A regra se aplica a Usuários e Contas, incluindo alterações administrativas pela interface e pela API. LDAP, OpenID e senhas de Recursos estão excluídos.
Habilitar a restrição#
No arquivo .env da instalação, é necessário definir:
USER_PASSWORD_CHANGE_INTERVAL_ENABLED=true
O padrão é false: não há restrição de frequência. O intervalo é fixo e não pode ser configurado. Um valor inválido da opção causa um erro de configuração ao alterar uma senha local.
Depois de editar .env, é necessário aplicar a configuração a todas as instâncias da aplicação. Para uma instalação com Docker, execute no diretório de instalação:
docker compose up -d --force-recreate orchestrator
Reiniciar um contêiner não atualiza suas variáveis de ambiente. Exemplo: para habilitar a restrição, substitua false por true e recrie o contêiner da aplicação. Não é necessário alterar as configurações de tamanho, complexidade e histórico de senhas.
Comportamento ao alterar a senha#
O intervalo é contado em UTC a partir da definição ou alteração bem-sucedida da senha, incluindo a criação inicial do registro. Por exemplo, uma senha definida em 21 de outubro às 10:00 UTC pode ser alterada a partir de 22 de outubro às 10:00 UTC. A meia-noite não reinicia o intervalo.
Se a tentativa ocorrer cedo demais, o formulário mostra o motivo da recusa e o horário da próxima alteração permitida em UTC. A senha atual permanece válida. Tentativas malsucedidas e edições de outros campos não alteram a data. Apenas uma das solicitações simultâneas pode ser concluída com sucesso.
Exemplo: ao tentar alterar a senha da Conta training.operator antes do fim do intervalo, o formulário permanece aberto e mostra o horário da próxima alteração. A captura mostra a janela "Account" com a recusa, em inglês.
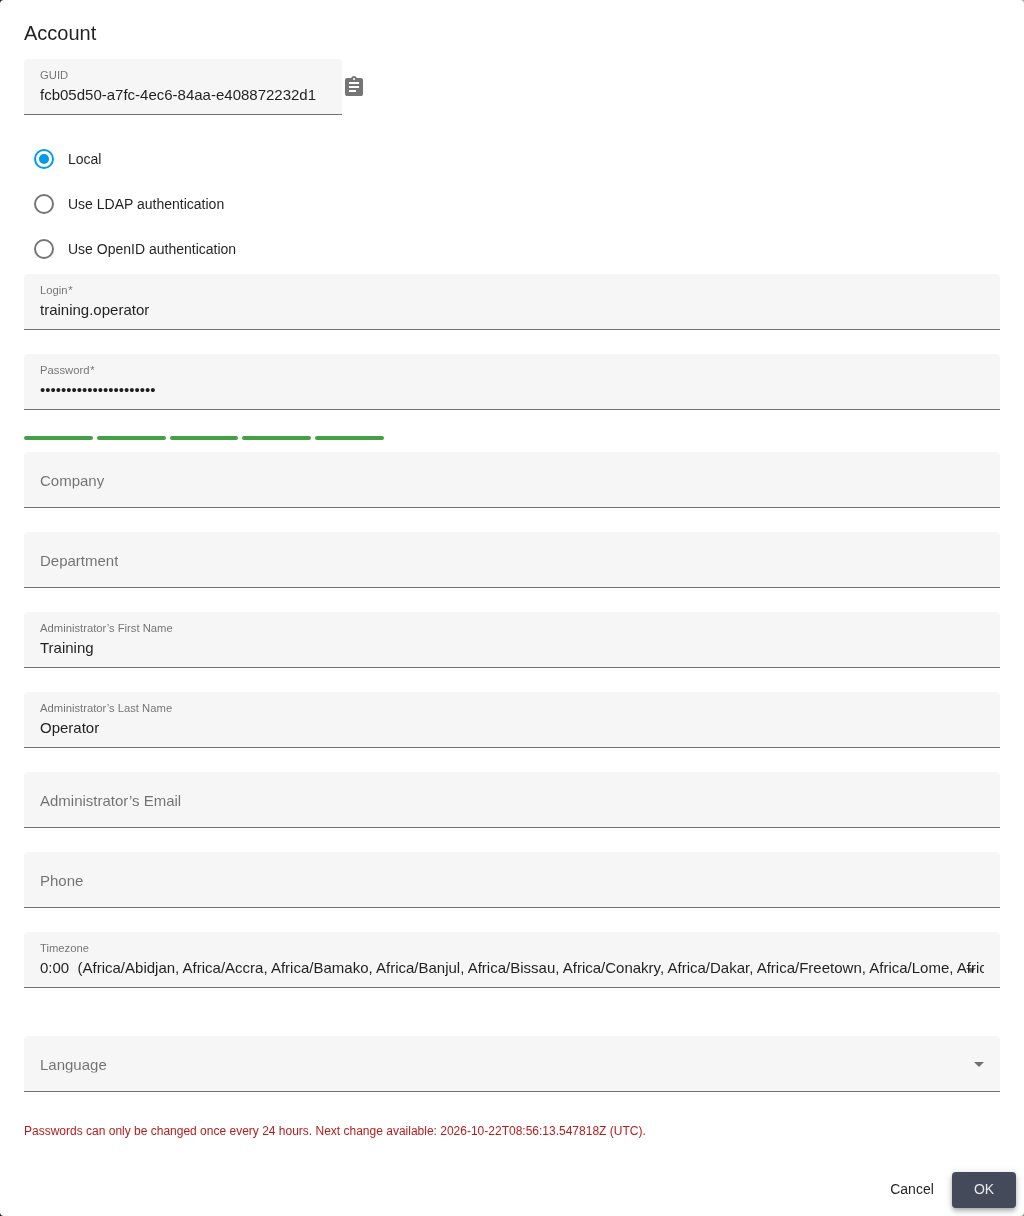
Janela Account: alteração de senha recusada antes do fim do intervalo
Registros existentes sem uma data conhecida de alteração podem ser modificados imediatamente. O intervalo começa após a primeira alteração bem-sucedida. A data também é registrada enquanto a restrição está desabilitada. As verificações de complexidade e a proibição de reutilizar qualquer senha do histórico completo continuam em vigor.
A validade da senha é configurada separadamente. Se ambas as verificações estiverem habilitadas e o prazo for de pelo menos um dia, o intervalo mínimo já terá passado quando a senha expirar. Uma alteração administrativa comum não ignora a restrição.
Restaurar o acesso#
Se for necessário alterar uma senha antes de completar 24 horas, o administrador da instalação deve:
- Definir temporariamente
USER_PASSWORD_CHANGE_INTERVAL_ENABLED=falsee aplicar a configuração a todas as instâncias da aplicação. - Alterar a senha pelo procedimento padrão com as permissões necessárias. As verificações de complexidade e histórico continuam obrigatórias.
- Restaurar
USER_PASSWORD_CHANGE_INTERVAL_ENABLED=true, aplicar a configuração e verificar o login com a nova senha.
Se a validade da senha também bloquear o acesso, é necessário considerar a configuração independente USER_PASSWORD_EXPIRATION_ENABLED. Se necessário, o administrador também a desabilita temporariamente e restaura o valor original após a recuperação. Exemplo: após uma alteração de emergência, a nova senha inicia imediatamente outro intervalo de 24 horas. Não é necessário editar datas no banco de dados.