
Versión 5.9.5#
Se ha publicado una nueva versión de Sherpa Orchestrator: Versión 5.9.5.
Fecha de publicación: 22.10.2026.
1. Caducidad e intervalo de cambio de contraseñas locales#
Se han añadido dos ajustes independientes para las contraseñas locales de Usuarios y Cuentas. Ambas comprobaciones están desactivadas de forma predeterminada.
USER_PASSWORD_EXPIRATION_ENABLED activa la caducidad de las contraseñas. USER_PASSWORD_EXPIRATION_DAYS establece la duración en días, con un valor predeterminado de 120. Al caducar la contraseña, el formulario de acceso solicita cambiarla. Tras cambiarla correctamente, es necesario iniciar sesión con la nueva contraseña.
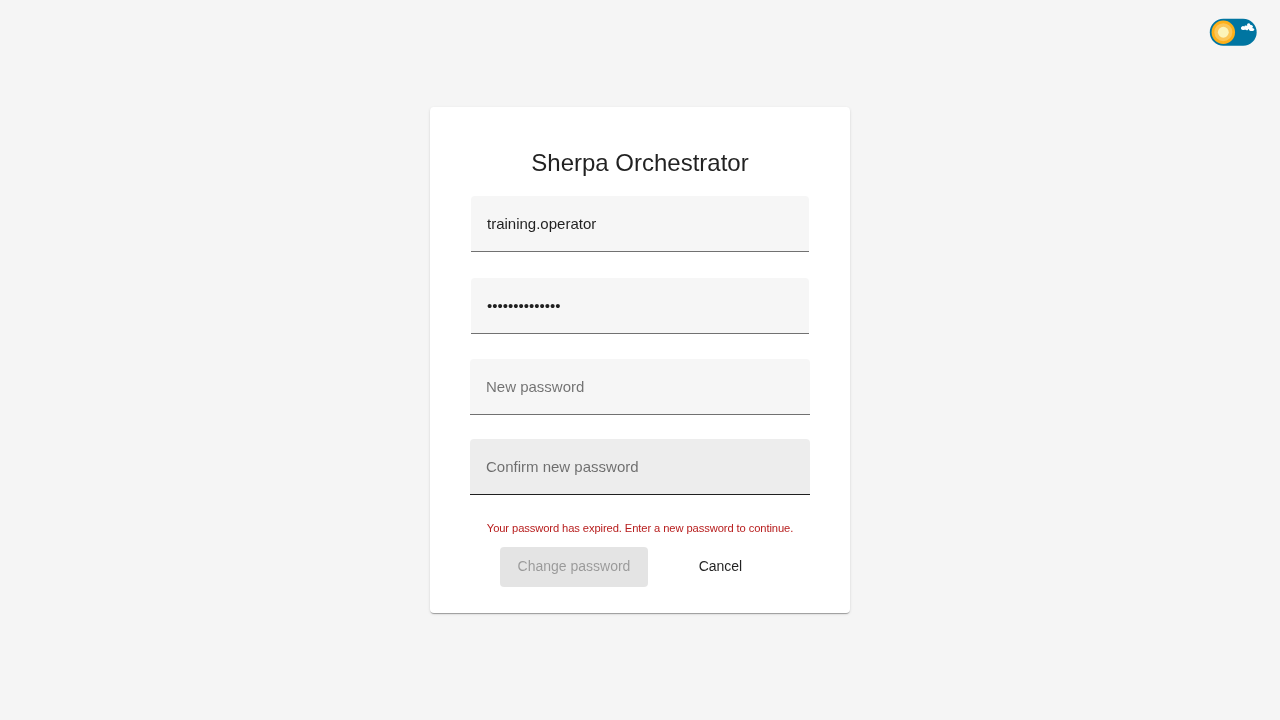
Formulario para cambiar una contraseña local caducada. Interfaz en inglés.
USER_PASSWORD_CHANGE_INTERVAL_ENABLED limita los cambios de contraseña local a uno cada 24 horas. Si se rechaza un cambio, la interfaz muestra la siguiente hora permitida en UTC. Los requisitos de complejidad de las contraseñas siguen vigentes.
2. Licencias y pertenencia de Robots a grupos#
La tabla de Licencias muestra la clave completa. La API permite buscar claves por coincidencia parcial, exclusión de una subcadena o coincidencia exacta. Los filtros incorrectos se rechazan con el código 422.
Se ha corregido el cálculo de las plazas Attended Floating ocupadas: se cuentan los Robots asignados y no eliminados, independientemente de su estado y última conexión. Sherpa Autopilot puede registrarse de nuevo tras eliminar su vinculación de licencia anterior, mientras que los nombres de acceso activos siguen protegidos.
Un Robot creado mediante la interfaz, la API o una importación en un grupo normal se incluye en el grupo "All Robots" de su Cuenta. Al actualizar, se incorporan los Robots omitidos anteriormente de las Cuentas activas. Los Trabajos y Recursos asignados a "All Robots" pasan entonces a aplicarse a esos Robots.
3. Triggers de correo, reintentos de Tareas y Coordinador#
Se ha corregido la ejecución de un Trigger de correo cuando llega un mensaje que no cumple el filtro después de otros que sí lo cumplen. Los interruptores de activación de Triggers tienen ahora etiquetas localizadas para lectores de pantalla.
Los reintentos de Tareas funcionan desde el planificador sin una sesión de usuario abierta. Una Cola no disponible ya no provoca advertencias durante el procesamiento de reintentos.
Se ha corregido el formato MachineHeartbeat de la respuesta de actividad del Coordinador en PostgreSQL. Los Coordinadores de Windows y Linux vuelven a interpretar la hora correctamente y restablecen las sesiones RDP bloqueadas.
4. Diagnóstico de OAuth y acceso a la versión mediante API#
Si falla el procesamiento de la respuesta del proveedor OAuth, el registro de errores del sistema guarda la etapa y el motivo del fallo. Si el acceso se rechaza después de procesar esa respuesta, se guarda la etapa. Estos eventos utilizan el canal oauth. No se registran códigos de autorización, tokens, secretos ni nombres de acceso.
Se ha cerrado el acceso anónimo a la versión mediante la API v1. Los Usuarios autorizados y los clientes de API conservan el formato de respuesta y el acceso sin permisos adicionales.
5. Formularios, exportación de Trabajos y archivos de Versiones de procesos#
Se ha corregido el guardado de cadenas vacías, cero y false en Mis acciones. El filtrado de Tareas por etiquetas compara etiquetas completas, por lo que las coincidencias con parte del nombre ya no incluyen Tareas ajenas.
La exportación CSV y XLSX de la tabla de Trabajos no está disponible si no hay filas seleccionadas. La interfaz no envía solicitudes de exportación vacías.
El nombre y el tamaño del archivo de una Versión del proceso se muestran en un bloque informativo contrastado que ajusta los nombres largos. Los hashes incorrectos se corrigen al entregar un Trabajo. Un Robot ya no utiliza el archivo de otro Proceso guardado en caché después de editar una versión con un hash vacío.
6. Protección de datos y fiabilidad de PostgreSQL#
Se han excluido las contraseñas de máquinas de las listas de Robots de la API v1 y la API heredada. La lectura de registros individuales sigue disponible. TXT y JSON se muestran como texto literal en el visor, mientras que el HTML se limpia antes de mostrarse.
Se han reforzado las comprobaciones de componentes de rutas y límites de directorios del Almacenamiento, incluidos los enlaces simbólicos. El identificador de una Carpeta no cambia al editarla.
Se han ampliado los contadores de identificadores de PostgreSQL y se ha restaurado su estado tras la carga inicial. Los identificadores ya emitidos no se reducen. Se ha corregido la gestión de conflictos simultáneos de admisión de Robots en MariaDB sin volver a crear un Trabajo.
7. Copias de seguridad y migración de la instalación#
Se han preparado instrucciones de copia de seguridad y restauración para MariaDB y PostgreSQL integradas, con comprobación del resultado y reversión segura.
La migración de una instalación local a Docker en el mismo servidor se documenta conservando la base de datos, el Almacenamiento, la configuración, los certificados y la vinculación de licencia. El procedimiento incluye comprobaciones y reversión sin eliminar volúmenes de datos.
Se han añadido instrucciones independientes para volver a vincular Licencias al trasladar Orchestrator a otro servidor conservando la PostgreSQL o MariaDB existente. El traslado requiere estos pasos aunque se conserve la base de datos.
8. Seguridad de componentes y preparación de la distribución#
Se ha fijado una base con PHP 8.5.12 para el backend. Se han actualizado las dependencias de Vault y VNC, incluidas Werkzeug, urllib3 y certifi. Se han añadido correcciones de protección de BusyBox y se ha eliminado la filtración de secretos a los registros de diagnóstico del controlador Snowflake.
Las imágenes Docker base y de publicación pasan comprobaciones obligatorias de vulnerabilidades antes de publicarse. Las comprobaciones de Vault tienen en cuenta la conservación de secretos al actualizar. Se han eliminado de los componentes VNC las herramientas necesarias solo para la compilación.
Se han eliminado de la distribución las claves privadas integradas y las credenciales de Docker Hub.
El mantenimiento de versiones permite seleccionar imágenes base en una compilación semanal manual y ejecutar una compilación de verificación sin publicar en Docker Hub. La limpieza del disco del runner y las correcciones de compilación reducen el riesgo de interrumpir la preparación de la distribución.